
Tujuh Lembaga Keuangan Korea Selatan Dibobol, Jejak Alat Peretas AI ARTEX Ditemukan
Korea Presiden
Bank-bank terbesar Korea Selatan menghabiskan ratusan miliar won setahun untuk keamanan siber. Yang menjebol pertahanan mereka ternyata bukan serangan langsung ke sistem inti, melainkan pintu samping yang dipakai karyawan dan agen pinjaman, dan diduga dibuka dengan bantuan kecerdasan buatan.
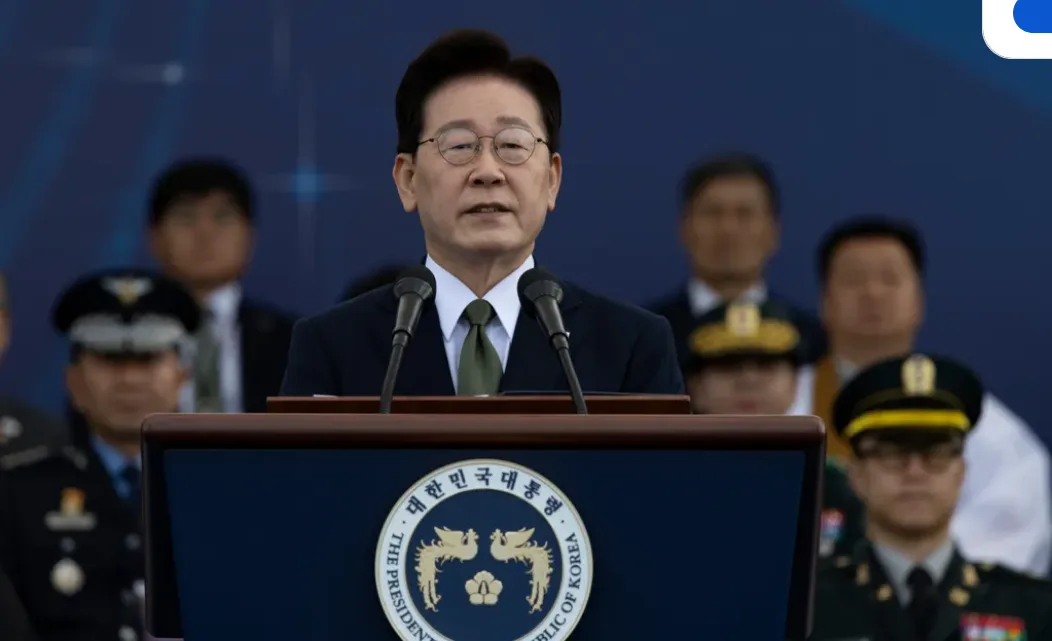
Presiden Korea Selatan Lee Jae Myung memerintahkan penyelidikan menyeluruh atas rentetan kebocoran data di tujuh lembaga keuangan, Minggu (4/10/2026). Lembaga yang terdampak adalah Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank, dan Hyundai Capital. Menurut The Korea Times, lebih dari 67.000 orang terdampak. Penyelidik menemukan jejak ARTEX AI, sebuah sistem uji penetrasi otomatis bersumber terbuka berbahasa Mandarin, di server yang diduga dipakai pelaku.
Data Pendapatan hingga Nomor Registrasi Penduduk Ikut Bocor
Data yang terekspos tergolong sensitif: nama, nomor telepon, pendapatan tahunan, batas pinjaman, dan sebagian nomor registrasi penduduk. Kombinasi seperti ini cukup bagi penipu untuk menyusun skenario telepon yang meyakinkan.
Yegaram Savings Bank mencatat kebocoran terbesar, sekitar 40.000 nasabah. Shinhan Bank menyusul dengan sekitar 25.000 nasabah. Di Hyundai Capital, yang terdampak adalah 146 agen pinjaman perumahan, bukan nasabah ritel.
Angka untuk KB Kookmin masih simpang siur. BleepingComputer melaporkan 119.000 data kartu kredit klien Kookmin ikut terkompromi, angka yang tidak muncul dalam rekapitulasi media Korea lain. Hana Bank menyebut pelanggarannya terbatas pada sistem pendukung penjualan.
Pintu Masuknya Portal Karyawan dan Agen Pinjaman
Pelaku tidak menembus sistem perbankan inti. Mereka masuk lewat titik yang lebih lemah, yakni portal yang dipakai karyawan, kontraktor, dan agen pinjaman. Tekniknya credential stuffing, yaitu mencoba kombinasi nama pengguna dan kata sandi yang sebelumnya sudah bocor di tempat lain.
Di salah satu server yang terkait serangan, penyelidik menemukan halaman HTML yang merujuk ARTEX AI. Alat yang tersedia di GitHub itu mengotomatiskan pengumpulan informasi, pencarian celah, perencanaan jalur serangan, hingga verifikasi kerentanan dengan memanfaatkan model bahasa.
Bank-bank yang terdampak belum mengonfirmasi keterlibatan ARTEX AI. Regulator pun baru menyatakan tidak bisa mengesampingkan peran AI, belum memastikannya.
Belanja Keamanan $92 Juta Tak Cukup Menahan Serangan
Tiga bank terbesar Korea Selatan menghabiskan sekitar 124 miliar won, atau setara $92 juta, untuk keamanan informasi pada tahun lalu. Waktu deteksi serangan bervariasi, dari sekitar 15 jam di Shinhan hingga 68 jam di KB Kookmin, menurut rangkuman Martin Cid Magazine.
Profesor Hwang Suk-jin dari Dongguk University menilai kemajuan AI menurunkan hambatan masuk bagi pelaku kejahatan siber. "Advances in AI are lowering the entry barrier for cyber criminals, allowing them to automate parts of the process that previously required specialized expertise," ujarnya kepada The Korea Times.
Regulator Minta Akses Sistem dari Luar Dibatasi
Ketua Financial Services Commission (FSC) Lee Eog-weon dan Gubernur Financial Supervisory Service (FSS) Lee Chan-jin menggelar rapat darurat dengan perwakilan industri keuangan pada hari yang sama dengan perintah presiden. Perusahaan keuangan diminta memeriksa seluruh sistem TI yang bisa diakses dari luar, meninjau ulang kontrol autentikasi, berbagi intelijen ancaman lebih cepat, dan segera menyerahkan hasil pemeriksaan.
FSC juga memerintahkan pembatasan akses eksternal ke sistem yang tidak benar-benar dibutuhkan untuk operasional. Regulator turut mendorong industri ikut program uji keamanan AI yang dipimpin pemerintah dan mempercepat adopsi model keamanan berbasis AI.
Otoritas memperingatkan risiko lanjutan berupa voice phishing dan smishing yang memanfaatkan data bocor.
Pelajaran untuk Bank di Luar Korea
Pola serangan ini tidak eksklusif milik Korea. Portal mitra, akun kontraktor, dan kata sandi daur ulang ada di hampir semua bank. Yang berubah adalah kecepatannya: pekerjaan pengintaian yang dulu butuh tim berpengalaman kini bisa dijalankan oleh perangkat yang diunduh gratis.
Pertanyaan yang belum terjawab adalah siapa operator di balik serangan dan apakah ARTEX AI benar-benar menjadi mesin utamanya atau sekadar ada di server yang sama. Hasil penyelidikan yang diperintahkan Lee akan menentukan apakah Korea Selatan menjadi negara pertama yang secara resmi mencatat pembobolan perbankan massal berbasis agen AI.
Komentar (0)
Masuk untuk menulis komentar.
Belum ada komentar.